本篇目錄(14 節)
AI agent 開始有自己的信箱了。
2026 年 10 月,Google 宣布 Gemini 的「同事型 agent」會拿到自己的 Workspace 帳號,含 email、行事曆和雲端硬碟;Microsoft 也讓 agent 可以配一個自己的使用者帳號和信箱。
新創公司 AgentMail 專做「給 agent 用的信箱」,2026 年 3 月拿到 600 萬美元種子輪;Cloudflare、Nylas 也都推出了 agent 信箱。
為什麼要這樣做?因為把你整個信箱交給 agent,權限太大,而且每一封寄進來的信,都可能是一次攻擊。
這件事對電子報產業鏈衝擊最大的,是第③層郵差:寄信服務從「只負責寄」,變成「一支 API 就能開一個能收能寄的信箱」。
但市場還沒有可信的規模數字,這是趨勢訊號,不是已經成形的市場。
這是 ESP 產業鏈系列的第六篇,前五篇拆的是現在,這篇看下一章。整張地圖在第一篇。
為什麼不該把整個信箱交給 AI
權限比你想的大
想讓 agent 幫你讀 Gmail,最少要給「唯讀」權限;想讓它幫忙整理、回信,就要給「讀、寫、寄」的權限。Google 把這幾種都列為「受限範圍」,開發者如果把資料存到自己的伺服器,每年都要通過安全評估。
Microsoft 那邊更直白:應用程式的寄信權限,官方文件寫的是「能以任何使用者身分寄信」;讀信權限則是「讀取所有信箱」。要縮小範圍得另外設定,設錯了等於沒設。
每一封信都可能是攻擊
agent 讀信時,信件內容就是它的輸入。只要有人在信裡藏一段寫給 AI 看的指令,agent 就可能照做。這叫「提示注入」,已經有真實案例:
| 案例 | 時間 | 發生什麼事 |
|---|---|---|
| EchoLeak | 2025 年 6 月 | 寄一封藏指令的信,Microsoft 365 Copilot 處理日常工作時把信撈進來,照指令把內部資料偷偷傳出去;微軟已修補 |
| ShadowLeak | 2025 年 9 月公開 | 一封白底白字藏指令的信,讓連上 Gmail 的 ChatGPT 深度研究功能把個資送出去;OpenAI 已修補 |
| 學術實測 | 2025 至 2026 年 | 研究者測試 63 個真實的 email agent 應用,全部都能被一封信劫持,平均不到兩次就成功 |
三個案例的共通點:傷害都來自「agent 看得到整個信箱」。
專屬信箱等於縮小爆炸範圍
給 agent 一個自己的信箱,就像給新來的助理一支公務手機,而不是把你自己的手機交給他。
公務手機裡只有寄給助理的訊息,就算被騙,也偷不到你多年的私人信件;助理用公務手機發出去的訊息,也不會冒用你的名義。
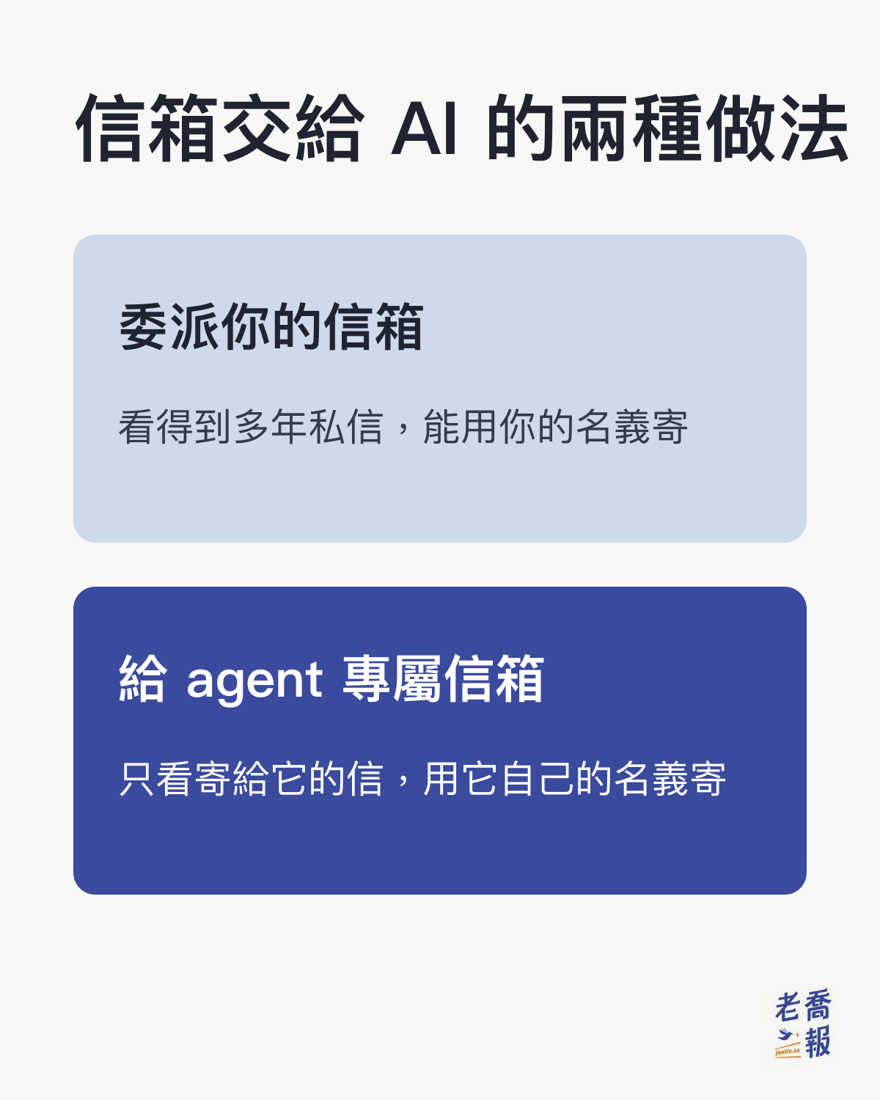
Microsoft 和 Google 的做法都多了一層:每個 agent 的動作都記在 agent 自己名下,Microsoft 還要求每個 agent 至少要有一位負責的人。
誰在發信箱給 agent
| 業者 | 角色 | 做了什麼 |
|---|---|---|
| 守門員 | 2026 年 10 月宣布 Gemini 同事型 agent 有自己的 Workspace 帳號,地址在公司網域底下 | |
| Microsoft | 守門員 | Entra Agent ID 讓 agent 有自己的身分,可以再配使用者帳號與信箱(預覽計畫) |
| AgentMail | 新創 | 專做 agent 信箱 API;2026 年 3 月種子輪 600 萬美元;創辦人自稱底層用 Amazon SES |
| Nylas | 既有 email API 業者 | 2026 年 6 月推出 Agent Accounts,一支 API 開出掛在客戶網域的信箱和行事曆 |
| Cloudflare | 基礎建設 | 寄信服務 2026 年 4 月進入公開測試,主打每個 agent 一個地址、收信免費 |
| Resend、Mailgun、Postmark | 郵差 | 都推出官方的 MCP 伺服器,讓 AI 可以直接呼叫寄信;Resend 還包含收信 |
| Twilio | 郵差(SendGrid 母公司) | 沒做信箱,改走「agent 身分」:2025 年 11 月完成收購 Stytch |
MCP 是讓 AI 直接操作外部服務的標準接口,可以想成給 AI 用的插座。
這張表最值得注意的是前兩列:Google 和 Microsoft 本來就是全世界最大的信箱發行商,也是決定信能不能進收件匣的守門員。現在它們直接發信箱給 agent,而且發在客戶自己的網域底下,這是新創最難打的對手。
對電子報產業鏈七層的影響
| 層 | 正在發生的變化 | 證據程度 |
|---|---|---|
| ① 基礎建設 | 雲端平台把「寄信+收信+agent 執行環境」綁成一包,email 變成 agent 平台的附贈功能 | 綁包有證據;「變附贈」是推論 |
| ② 寄信引擎 | agent 信箱新創沒有自建引擎,跑在既有郵差上面 | 有證據 |
| ③ 郵差 | 從只寄變成收寄雙向,開始比誰能被 AI 直接呼叫;計價可能從「每千封」轉向「每個信箱」 | 前兩項有證據;計價是推論 |
| ④ 郵局 | 還沒看到電子報平台針對 agent 有任何動作,但 agent 已經會自己註冊服務,訂閱名單遲早混進 agent | 沒動作有證據;名單混入是推論 |
| ⑤ 周邊工具 | 資安業者開始專門偵測「寫給 AI 看的隱藏指令」 | 有證據 |
| ⑥ 送達率與信譽 | 已有人收到用 agent 信箱寄的推銷信;業者用「未經人類認證每天只能寄 10 封」來自保;信譽管理細到每個 agent 信箱 | 前兩項有證據;細分是推論 |
| ⑦ 守門員 | 寄件規則沒有任何 AI 專屬條款,5,000 封門檻、0.3% 檢舉率照樣適用;歐盟 AI 法透明義務 2026 年 8 月生效,但一般 email 算不算在內,法律分析還沒有定論 | 有證據 |
整體來看,變化最快的是第③層郵差,壓力最大的是第⑥層信譽。
共用同一個 agent 網域的信箱,最容易因為少數人亂寄而被整批封鎖;用自己網域開的 agent 信箱,信譽風險留在自家,反而更像第二篇講的「分網域寄信」。
反方觀點:不是每個 agent 都需要信箱
- 要整理你自己的收件匣,還是只能把信箱委派給 agent;連賣 agent 信箱的 Nylas 都承認這一點。
- Microsoft 官方文件寫明,多數 agent 只需要身分和短效的存取權杖,不需要信箱;Okta、Auth0、Stytch 走的也是「給身分、不給信箱」這條路。
- agent 和 agent 之間,未來可能直接用專屬協議溝通,例如 Google 推出的 A2A,不必繞經 email。
這些說法都對,但它們說的是「不是每個 agent 都需要信箱」,不是「agent 信箱沒有市場」。
真正威脅這個新品類的,是信譽被濫用拖垮,以及守門員自己下場發信箱。
市場有多大
查不到可信的數字。
唯一的量化資料是 AgentMail 自己公布的「數十萬個 agent 使用者、500 多家企業客戶」;第三方整理的寄信量數字互相矛盾。
所以這篇談的是方向,不是規模。
老喬思考
老喬認為,這一章又把系列的主軸往前推了一步:守門員的權力還在擴大。
Google 和 Microsoft 現在同時是三種角色:發信箱給 agent 的人、決定 agent 能動你信箱多少的人、決定信能不能進收件匣的人。
對經營電子報的人,有兩件事可以先放在心上:
- 訂閱名單裡會開始出現 agent,有些是替人整理資訊的 AI 助理,它讀完信再摘要給主人看。
- 開信率的分母裡會有機器;未來要看的不只是「多少人開信」,而是「多少真人讀到」。
老喬自己的做法也是這個方向:替老喬值班的 AI 員工寄告警信,用的是獨立的通知用寄件網域,不是老喬的個人信箱。AI 員工怎麼分工,可以參考小模型也可以立大功那一期老喬報。
ESP 產業鏈系列
- 第一篇:寄一千封信只要 3 塊台幣,電子報平台憑什麼一年收幾百美元?
- 第二篇:貨車買得到,信譽買不到:基礎建設、寄信引擎與郵差
- 第三篇:電子報平台的護城河,AI 拆得掉嗎?
- 第四篇:寄信業真正的權力在 Gmail 手上
- 第五篇:一年只省 85 美元,為什麼還是想自建
- 第六篇:AI Agent 也要有自己的信箱(本篇)
- 第七篇:電子報也能做品牌認證
資料來源
- Google Gemini 同事型 agent:Google Cloud 部落格 2026-10-09
- Gmail API 權限範圍:Google 開發者文件、受限範圍驗證
- Microsoft agent 身分與信箱:Agent 365 identity、Entra agent users
- Microsoft 寄信權限:Exchange Online 應用程式 RBAC
- AgentMail 種子輪:TechCrunch 2026-03-10
- Nylas Agent Accounts:Nylas 部落格 2026-06-17
- Cloudflare email for agents:Cloudflare 部落格 2026-04-16
- Resend MCP:Resend changelog
- Twilio 收購 Stytch:Stytch 部落格
- 提示注入學術研究:arXiv 2507.02699
- ShadowLeak:The Hacker News
- EchoLeak:SOC Prime
- 隱藏指令偵測:Darktrace 部落格
- 歐盟 AI 法透明義務:Goodwin 法律分析
- Gmail 寄件者規範:Google Workspace 說明
- 以上皆為 2026 年 10 月 20 日查詢;業者部落格與第三方資料以各家官方公告為準。
本文關鍵字:AI agent、agent 信箱、AgentMail、提示注入、Gemini agent、Entra Agent ID、MCP、電子報產業
本篇摘要
2026 年 AI agent 開始有自己的信箱:Google 2026 年 10 月宣布 Gemini 同事型 agent 擁有自己的 Workspace 帳號(含 email),Microsoft Entra Agent ID 可為 agent 配使用者帳號與信箱(預覽),新創 AgentMail 2026 年 3 月獲 600 萬美元種子輪,Nylas 2026 年 6 月推出 Agent Accounts,Cloudflare 2026 年 4 月寄信服務公開測試主打 agent。原因是委派整個信箱權限太大(Gmail 讀寫屬受限範圍、Microsoft Mail.Send 可以任何使用者身分寄信),且信件是提示注入攻擊入口(EchoLeak、ShadowLeak,學術實測 63 個 email agent 應用全數可被劫持)。對電子報產業鏈:郵差層從只寄變收寄雙向並推出 MCP,信譽管理細到每個 agent 信箱,守門員尚無 AI 專屬寄信規則;市場規模無可信數字。反方:整理自己收件匣仍需委派、多數 agent 只需身分不需信箱。
- Google 2026 年 10 月宣布 Gemini 同事型 agent 有自己的 Workspace 帳號與 email
- Microsoft Entra Agent ID 可為 agent 配使用者帳號與信箱(預覽計畫)
- AgentMail 2026 年 3 月 10 日種子輪 600 萬美元,General Catalyst 領投
- Microsoft 應用程式權限 Mail.Send 可以任何使用者身分寄信;Gmail 讀寫權限屬受限範圍
- 學術研究實測 63 個真實 email agent 應用全部可被一封信劫持
- Gmail、Yahoo、Microsoft 寄件規則尚無 AI agent 專屬條款
- agent 信箱市場規模查無可信數字
AI 時代,人還剩什麼價值?
老喬的實戰與思考,每週一封寄給你